
El fraude del CEO no necesita romper todos los sistemas de una empresa para causar un problema grave. A veces basta con un correo que parece venir de dirección, una petición urgente, una operación confidencial y una persona con acceso a pagos o información sensible.
Este tipo de ataque también se conoce como Business Email Compromise o compromiso del correo empresarial. Su objetivo suele ser conseguir una transferencia fraudulenta, un cambio de cuenta bancaria, el envío de documentación interna o el acceso a datos que después pueden usarse para otros fraudes.
Lo peligroso es que no siempre parece un correo falso. Puede estar bien escrito, usar nombres reales, mencionar proveedores conocidos o llegar justo cuando una persona responsable está de viaje, de vacaciones o en una reunión.
Respuesta rápida: el fraude del CEO es una estafa por correo electrónico en la que un atacante suplanta a un directivo, responsable o persona de confianza para presionar a un empleado y conseguir una transferencia, un cambio de IBAN o el envío de información sensible.
Qué es el fraude del CEO
El fraude del CEO es una forma de fraude por correo electrónico basada en la suplantación de identidad. El atacante se hace pasar por un directivo, gerente, responsable financiero, proveedor o persona con autoridad dentro de la empresa.
El mensaje suele pedir una acción rápida: pagar una factura, hacer una transferencia, modificar un número de cuenta, enviar documentación, comprar tarjetas regalo o mantener una operación en secreto.
La clave no está solo en el correo. Está en la combinación de autoridad, urgencia y confianza. El atacante intenta que la persona que recibe el mensaje actúe sin seguir los procedimientos habituales.
Por eso puede afectar a empresas pequeñas, medianas y grandes. No depende únicamente del tamaño, sino de cómo se gestionan los pagos, los accesos, el correo y las validaciones internas.
Por qué también se conoce como Business Email Compromise
El término Business Email Compromise se utiliza para hablar de fraudes en los que el correo corporativo se usa como vía principal del engaño.
A veces el atacante no llega a entrar en ninguna cuenta real. Simplemente crea una dirección muy parecida, cambia una letra del dominio o usa un nombre visible que parece legítimo.
Pero en otros casos sí puede haber un correo corporativo comprometido. Es decir, el atacante consigue acceso a una cuenta real, lee conversaciones, espera el momento adecuado y responde dentro de un hilo existente. En esos casos, detectar el fraude es mucho más difícil.
Si una empresa sospecha que alguien ha accedido a su correo, conviene tratarlo como un incidente de ciberseguridad para empresas y no solo como un correo sospechoso.
Cómo funciona el fraude del CEO paso a paso
Aunque cada caso puede variar, muchos ataques siguen una secuencia parecida.
Primero, el atacante recopila información sobre la empresa. Puede revisar la web, LinkedIn, cargos internos, proveedores, correos visibles, noticias, vacaciones, cambios de personal o eventos recientes.
Después, elige a una persona objetivo: administración, finanzas, gerencia, recursos humanos o cualquier perfil que pueda realizar pagos, cambiar datos bancarios o enviar documentación.
A partir de ahí, prepara un mensaje que parece venir de alguien con autoridad. Puede ser el CEO, el gerente, un socio, un responsable financiero o incluso un proveedor habitual.
El correo suele incluir una petición como:
- hacer una transferencia urgente;
- cambiar el IBAN de una factura;
- enviar documentación interna;
- mantener la operación en confidencialidad;
- responder rápido porque “no puede atender llamadas”;
- saltarse un paso habitual “solo esta vez”.
El objetivo es que la persona no pregunte demasiado.
Por qué puede engañar a cualquier empresa
El fraude del CEO funciona porque no se basa solo en tecnología. Se basa en comportamiento humano.
Puede engañar porque usa información real. Si el atacante sabe quién es el gerente, quién lleva administración, qué proveedor factura cada mes o cuándo está ausente una persona clave, el mensaje parece mucho más creíble.
También juega con la urgencia. Si el correo dice que una operación debe hacerse antes de una hora concreta, la persona puede sentir presión y actuar rápido.
Otro factor es la confidencialidad. Frases como “no lo comentes todavía”, “es una operación reservada” o “solo necesito que lo gestiones tú” buscan aislar a la persona y evitar que consulte con otro compañero.
Además, no todos los correos fraudulentos tienen faltas de ortografía o diseños extraños. Algunos son sencillos, creíbles y muy difíciles de detectar si la empresa no tiene un protocolo claro.
Señales de alerta en un correo de fraude del CEO
Señal | Qué puede indicar | Qué hacer |
|---|---|---|
| Urgencia extrema | Quieren que actúes sin pensar. | Parar y verificar. |
| Confidencialidad | Intentan aislarte del equipo. | Consultar con un responsable. |
| Cambio de IBAN | Puede ser fraude de factura. | Confirmar con el proveedor real. |
| Dominio parecido | Puede haber suplantación. | Revisar la dirección completa. |
| Petición fuera de proceso | Buscan saltarse controles. | Aplicar el protocolo interno. |
| Mensaje inesperado | Algo no encaja con la operativa habitual. | Confirmar por otro canal. |
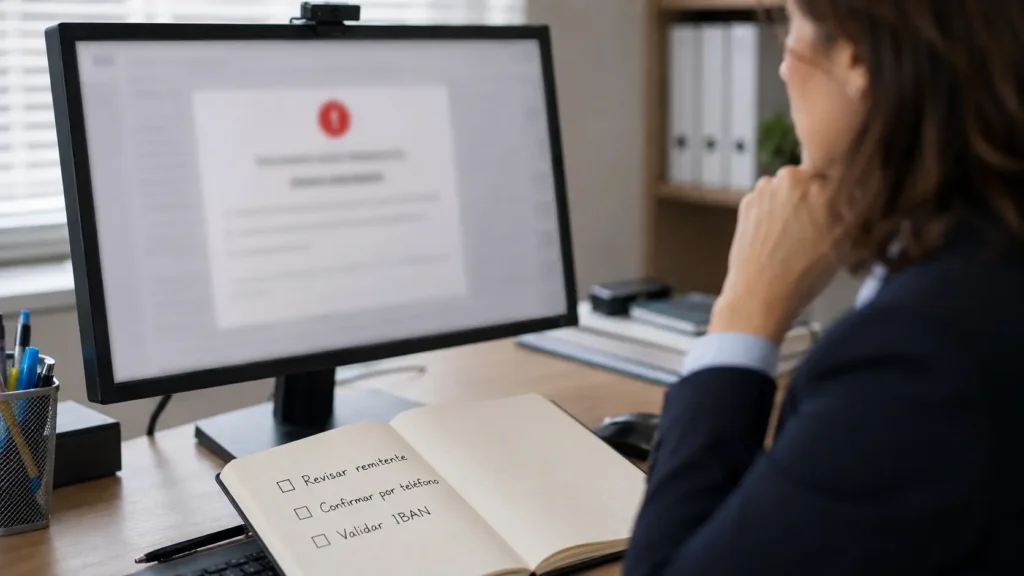
La norma debería ser sencilla: si una petición económica cambia el procedimiento habitual, se verifica por otro canal.
Ejemplos habituales de fraude del CEO
Uno de los ejemplos más comunes es la supuesta transferencia urgente pedida por dirección. El mensaje puede decir que hay que pagar una operación confidencial, cerrar una compra o hacer un ingreso antes de una hora concreta.
Otro caso habitual es el cambio de cuenta bancaria de un proveedor. El atacante se hace pasar por una empresa conocida y pide actualizar el IBAN para próximas facturas. Si administración no verifica el cambio, el siguiente pago puede acabar en una cuenta fraudulenta.
También puede aparecer como petición de compra de tarjetas regalo, envío de documentos fiscales, nóminas, datos de clientes o credenciales.
En algunos casos, el fraude no llega solo por correo. Puede empezar con un email y continuar por WhatsApp, llamada o mensaje desde un número desconocido que dice ser un directivo.
Qué debe hacer una empresa antes de ejecutar un pago urgente
La mejor defensa contra el fraude del CEO no es desconfiar de todo, sino tener un protocolo que nadie pueda saltarse.
Antes de ejecutar un pago urgente, conviene comprobar:
- quién solicita la operación;
- si la petición encaja con el proceso habitual;
- si el remitente es realmente quien dice ser;
- si el dominio del correo es correcto;
- si el IBAN coincide con datos ya validados;
- si existe una segunda aprobación;
- si se ha confirmado por un canal independiente.
La confirmación no debería hacerse respondiendo al mismo correo. Si el atacante controla la conversación, seguirá contestando. Es mejor usar un teléfono ya conocido, una llamada interna, una reunión rápida o un canal corporativo seguro.
Medidas técnicas para reducir el riesgo
La parte técnica no elimina por completo el riesgo, pero reduce mucho las posibilidades de que el fraude funcione.
Una empresa debería proteger el correo corporativo con doble factor de autenticación, filtros antiphishing, contraseñas robustas, revisión de accesos sospechosos y control de reglas automáticas en los buzones.
También es importante revisar altas y bajas de usuarios, permisos, accesos desde ubicaciones extrañas y dispositivos no autorizados.
Estas tareas pueden integrarse dentro de un servicio de soporte IT para empresas que controle usuarios, correo, permisos, accesos y seguridad básica.
Además, conviene formar especialmente a las personas que trabajan en administración, finanzas, dirección, recursos humanos o atención a proveedores. Son perfiles más expuestos a este tipo de engaño.
Protocolo interno contra el fraude del CEO
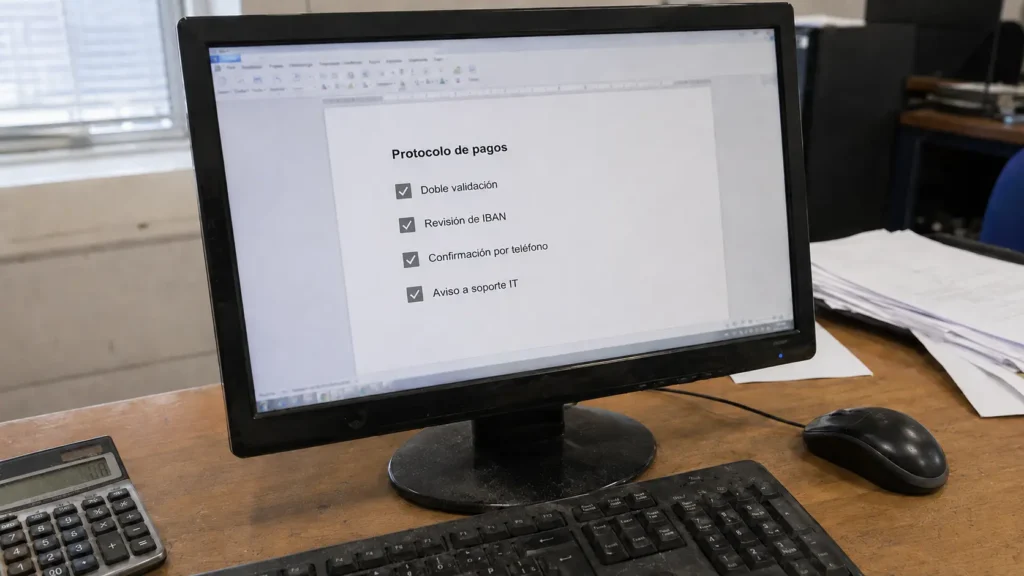
El protocolo debe ser simple y fácil de aplicar. Si es demasiado complejo, la gente no lo seguirá.
Como mínimo, debería definir:
- quién puede autorizar pagos;
- qué importes requieren doble validación;
- cómo se verifican cambios de IBAN;
- qué canal se usa para confirmar operaciones sensibles;
- qué hacer si una petición llega con urgencia;
- qué ocurre si dirección pide confidencialidad;
- a quién avisar si algo parece sospechoso.
La regla más importante es que ninguna urgencia debe eliminar la verificación.
Si el CEO, gerente o responsable realmente necesita una operación sensible, también debe respetar el proceso. De lo contrario, se normaliza justo el comportamiento que aprovechan los atacantes.
Qué hacer si ya has respondido o enviado dinero
Si la empresa ya ha respondido al correo, enviado documentación o realizado una transferencia, hay que actuar rápido.
Lo primero es no borrar correos ni evidencias. Los mensajes, cabeceras, adjuntos, datos bancarios y conversaciones pueden ser importantes para analizar qué ha pasado.
Después, conviene avisar al banco de inmediato si ha habido una transferencia. Cuanto antes se informe, más posibilidades hay de intentar bloquear o rastrear la operación.
También hay que revisar si el correo está comprometido: sesiones abiertas, reglas de reenvío, accesos desde ubicaciones extrañas, cambios de contraseña, buzones compartidos y cuentas con permisos elevados.
Si además aparecen archivos bloqueados, extensiones extrañas o mensajes de rescate, el problema ya no sería solo fraude por correo. Habría que actuar como ante un posible caso de ransomware en pymes.
Checklist para prevenir el fraude del CEO
Antes de que ocurra un incidente, la empresa debería poder responder “sí” a estas preguntas:
- ¿Los pagos importantes requieren doble aprobación?
- ¿Los cambios de IBAN se verifican por teléfono?
- ¿El correo corporativo tiene doble factor?
- ¿Se revisan reglas sospechosas en los buzones?
- ¿Administración sabe detectar señales de alerta?
- ¿Existe un protocolo para peticiones urgentes?
- ¿Dirección evita pedir pagos por canales informales?
- ¿Se forman los perfiles con acceso a pagos?
- ¿El proveedor IT revisa seguridad del correo?
- ¿Hay un plan de respuesta si ocurre un fraude?
Si varias respuestas son negativas, la empresa tiene margen claro de mejora.
Cuándo pedir ayuda a ciberseguridad
Conviene pedir ayuda si has recibido un correo sospechoso, si alguien ha solicitado una transferencia urgente, si hay un cambio de IBAN inesperado o si crees que una cuenta de correo puede estar comprometida.
También es recomendable revisar la seguridad si la empresa ya ha sufrido intentos de fraude, si administración recibe muchas facturas por email, si hay varios usuarios con acceso a pagos o si no existe un protocolo claro de validación.
En Amigo Informático ayudamos a empresas a revisar correos sospechosos, detectar accesos indebidos, reforzar cuentas, proteger usuarios y definir medidas para reducir el riesgo de fraude.
Si has recibido una petición sospechosa o quieres prevenir este tipo de ataque, solicita una revisión de ciberseguridad para tu empresa.
Solicita una revisión de ciberseguridad
Preguntas frecuentes sobre fraude del CEO
¿Qué es el fraude del CEO?
El fraude del CEO es una estafa en la que un atacante suplanta a un directivo o persona de confianza para pedir una transferencia, cambio de IBAN o envío de información sensible.
¿Qué significa Business Email Compromise?
Business Email Compromise significa compromiso del correo empresarial. Se refiere a fraudes en los que el correo corporativo se usa para engañar a empleados, proveedores o responsables de pagos.
¿Cómo saber si un correo del CEO es falso?
Hay que revisar la dirección completa del remitente, el dominio, el tono, la urgencia, la petición económica y si intenta saltarse procedimientos internos. Ante la duda, confirma por otro canal.
¿Qué hacer si he hecho una transferencia fraudulenta?
Avisar al banco de inmediato, conservar evidencias, no borrar correos, informar internamente, revisar el correo corporativo y contactar con soporte IT o ciberseguridad para analizar el alcance.
¿Cómo se puede prevenir el fraude del CEO?
Con doble aprobación en pagos, verificación de cambios de IBAN, doble factor en el correo, formación a administración, revisión de accesos y un protocolo claro para operaciones urgentes.
¿El doble factor evita este tipo de fraude?
Ayuda mucho, pero no lo evita todo. El doble factor protege cuentas, pero la empresa también necesita procedimientos internos para validar pagos, cambios bancarios y solicitudes sensibles.
¿Afecta solo a grandes empresas?
No. También afecta a pymes, despachos, asesorías, clínicas, comercios y empresas familiares. Cualquier organización que gestione pagos por correo puede ser objetivo de este tipo de fraude.