
Cada ordenador, portátil o dispositivo que utiliza un empleado para acceder a los recursos de la empresa puede convertirse en una puerta de entrada para un atacante. Un equipo infectado puede comprometer credenciales, documentos, correo electrónico o incluso facilitar el acceso a otros sistemas.
Por eso, proteger los dispositivos no consiste únicamente en instalar un antivirus y olvidarse. La seguridad endpoint engloba diferentes medidas para proteger, supervisar y controlar los equipos que forman parte del entorno tecnológico de una empresa.
Para una pyme, esto significa saber qué dispositivos están conectados, cómo están protegidos, quién los utiliza y qué ocurre cuando se detecta una amenaza.
Respuesta rápida: la seguridad endpoint protege los dispositivos utilizados por una empresa mediante diferentes capas, entre ellas antivirus empresarial, actualizaciones, control de accesos, monitorización y, cuando el nivel de riesgo lo justifica, soluciones EDR.
Qué es la seguridad endpoint y por qué importa en una empresa
Un endpoint es, explicado de forma sencilla, un dispositivo desde el que un usuario se conecta a los sistemas o recursos de una organización. Puede ser un ordenador de sobremesa, un portátil o determinados dispositivos utilizados para acceder a información corporativa.
Esto hace que los endpoints sean especialmente importantes desde el punto de vista de la seguridad. Un atacante no siempre intenta entrar directamente en el servidor de una empresa. Puede intentar comprometer primero el portátil de un empleado mediante malware, una descarga maliciosa, una vulnerabilidad o unas credenciales robadas.
La protección endpoint busca reducir este riesgo mediante diferentes controles. No se trata solo de detectar virus, sino de mantener los dispositivos protegidos, actualizados y bajo supervisión.
Para una empresa, además, existe una diferencia importante entre proteger un ordenador y gestionar la seguridad de veinte o cincuenta dispositivos al mismo tiempo. Cuando aumenta el número de equipos, también aumenta la necesidad de centralizar la información y detectar rápidamente cualquier anomalía.
Antivirus para empresas: la primera capa de protección
Un antivirus para empresas sigue siendo una herramienta fundamental. Su función principal es detectar, bloquear y eliminar malware y otros comportamientos maliciosos que puedan afectar a los dispositivos.
El problema aparece cuando se entiende el antivirus como una solución completa.
Una empresa puede tener un antivirus instalado en todos sus equipos y seguir teniendo problemas de seguridad si existen ordenadores sin actualizar, usuarios con permisos excesivos, cuentas antiguas, configuraciones incorrectas o dispositivos que no están correctamente supervisados.
Un antivirus empresarial debería permitir, además de proteger los equipos, administrar la seguridad de forma centralizada cuando el número de dispositivos lo requiere.
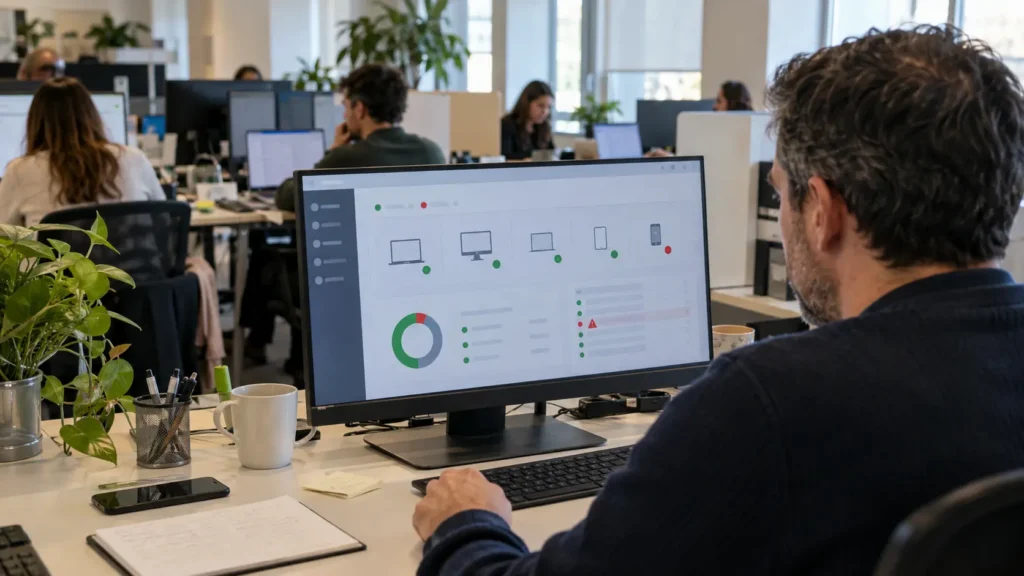
Esto permite saber qué equipos están protegidos, cuáles presentan problemas y qué alertas necesitan atención.
Qué debería ofrecer un antivirus empresarial
Una solución destinada a empresas debería permitir, según sus características:
- Protección contra malware y amenazas conocidas.
- Actualizaciones automáticas.
- Protección durante la navegación.
- Detección de comportamientos sospechosos.
- Gestión centralizada.
- Alertas de seguridad.
- Administración de políticas.
- Visibilidad sobre el estado de los dispositivos.
La herramienta concreta dependerá del tamaño y necesidades de cada organización.
Seguridad endpoint vs antivirus: no son exactamente lo mismo
Aunque los conceptos están relacionados, antivirus y seguridad endpoint no son sinónimos.
El antivirus es una herramienta o capa de protección. La seguridad endpoint es un enfoque más amplio que puede incorporar antivirus, gestión de dispositivos, políticas, monitorización, control de aplicaciones y otras medidas.
| Antivirus | Seguridad endpoint |
|---|---|
| Detecta y bloquea malware | Protege el dispositivo de forma más amplia |
| Es una herramienta de protección | Es una estrategia de seguridad |
| Puede funcionar de forma local | Puede incluir gestión centralizada |
| Se centra principalmente en amenazas | También contempla configuración y supervisión |
| Forma parte de la protección | Puede integrar diferentes capas |
Por tanto, no se trata de elegir entre antivirus o endpoint security. Un antivirus puede formar parte de una estrategia de seguridad endpoint.
EDR para empresas: qué aporta frente a un antivirus
El EDR para empresas añade capacidades de detección, investigación y respuesta sobre los dispositivos.
Las siglas corresponden a Endpoint Detection and Response. En lugar de limitarse a detectar determinados archivos maliciosos, un EDR puede analizar comportamientos y relaciones entre diferentes acciones realizadas en un equipo.
Por ejemplo, puede ayudar a identificar una secuencia anómala: un proceso que inicia una actividad sospechosa, modifica archivos, intenta acceder a determinadas credenciales o establece una conexión que no corresponde con el comportamiento habitual.
Esto proporciona mayor visibilidad cuando se produce un incidente.
Detección basada en comportamiento
El EDR puede buscar patrones de comportamiento sospechosos, incluso cuando la amenaza concreta no encaja simplemente con una firma tradicional.
Investigación de incidentes
Cuando aparece una alerta, permite obtener más información sobre lo ocurrido y analizar la actividad relacionada.
Respuesta ante amenazas
Dependiendo de la solución, puede facilitar acciones como aislar un dispositivo afectado o detener determinados procesos.
Visibilidad sobre los dispositivos
Esta información resulta especialmente útil cuando una empresa tiene muchos equipos y necesita saber qué está ocurriendo sin revisar cada ordenador manualmente.
No todas las empresas necesitan EDR, pero puede ser interesante cuando aumenta la exposición, el número de dispositivos o la necesidad de detectar ataques más sofisticados.
Qué dispositivos debe proteger una empresa
La protección no debería limitarse a los ordenadores que están físicamente dentro de la oficina.
También deben considerarse los equipos utilizados fuera de ella:
- Ordenadores de sobremesa.
- Portátiles corporativos.
- Equipos utilizados durante el teletrabajo.
- Dispositivos que acceden a aplicaciones corporativas.
- Equipos utilizados para acceder a información sensible.
Un portátil que un empleado utiliza desde casa sigue teniendo acceso al correo, documentos y aplicaciones de la empresa. Por tanto, estar fuera de la oficina no significa estar fuera de la estrategia de seguridad.
Este aspecto adquiere todavía más importancia en empresas con trabajo híbrido, dispositivos móviles y acceso remoto.
Qué amenazas puede detectar una protección endpoint
Una estrategia de seguridad de endpoints puede ayudar a detectar diferentes tipos de amenazas.
Malware
Programas diseñados para realizar acciones perjudiciales, robar información o comprometer un equipo.
Ransomware
Puede cifrar archivos y paralizar el trabajo de una empresa. La protección endpoint forma parte de la prevención, aunque debe combinarse con otras medidas.
Robo de credenciales
Un dispositivo comprometido puede facilitar el robo de contraseñas o sesiones utilizadas para acceder a servicios corporativos.
Programas maliciosos
No todo software peligroso se comporta como un virus tradicional. Por eso es importante detectar comportamientos anómalos.
Ataques dirigidos
Algunos ataques están diseñados específicamente para una organización y pueden intentar permanecer ocultos durante más tiempo.
La protección debe complementarse con una estrategia global de ciberseguridad para empresas.
Errores habituales al proteger los dispositivos de una empresa
| Error | Qué puede ocurrir |
|---|---|
| Instalar antivirus y olvidarse | Una mala configuración puede pasar desapercibida. |
| No actualizar los equipos | Se mantienen vulnerabilidades conocidas. |
| No supervisar alertas | Un incidente puede no detectarse a tiempo. |
| Mantener usuarios antiguos | Existen accesos que ya no deberían estar activos. |
| No proteger equipos remotos | El teletrabajo crea puntos débiles fuera de la oficina. |
El error más común es pensar que la seguridad funciona automáticamente después de instalar una herramienta.
La protección necesita supervisión y mantenimiento.
Cómo implantar una estrategia de seguridad endpoint
El primer paso debería ser conocer qué dispositivos existen. Parece sencillo, pero muchas empresas tienen equipos antiguos, portátiles que ya no utilizan, dispositivos personales o puestos que han quedado fuera de los controles habituales.
Después hay que centralizar la protección para conocer el estado de los equipos y recibir alertas cuando aparece un problema.
También es necesario mantener sistemas y aplicaciones actualizados, controlar los permisos y revisar las cuentas de usuario.
Por último, debe existir un procedimiento de respuesta. Detectar una amenaza sirve de poco si nadie sabe qué hacer después.
Un servicio de soporte IT para empresas puede ayudar a mantener dispositivos, usuarios, actualizaciones y configuraciones bajo control.
¿Necesita tu empresa un antivirus o un EDR?
No todas las empresas tienen el mismo nivel de riesgo.
Una pequeña organización con pocos equipos y una infraestructura sencilla puede necesitar principalmente un antivirus empresarial correctamente gestionado, sistemas actualizados, permisos adecuados, copias de seguridad y buenas prácticas.
Cuando aumenta el número de dispositivos, la cantidad de usuarios, el acceso remoto o la sensibilidad de la información, puede ser conveniente utilizar una protección endpoint más completa.
Un EDR puede tener sentido cuando la empresa necesita mayor visibilidad sobre lo que ocurre en sus equipos y capacidad para investigar comportamientos sospechosos.
La decisión debería partir de las necesidades y riesgos reales de la empresa, no de contratar la herramienta más avanzada simplemente porque lo sea.
Checklist de seguridad endpoint
Antes de dar por protegidos los dispositivos de una empresa, conviene comprobar:
- ¿Todos los dispositivos están identificados?
- ¿Todos tienen protección activa?
- ¿Las alertas se supervisan?
- ¿Los sistemas están actualizados?
- ¿Los usuarios tienen solo los permisos necesarios?
- ¿Los portátiles utilizados fuera de la oficina están protegidos?
- ¿Se revisan periódicamente los usuarios antiguos?
- ¿Existen copias de seguridad?
- ¿Hay un procedimiento ante ransomware?
- ¿Se sabe quién debe actuar ante una alerta crítica?
Si varias respuestas son negativas, existe margen para mejorar la seguridad.
Cuándo pedir ayuda para proteger los dispositivos de tu empresa
Gestionar unos pocos equipos puede ser relativamente sencillo. El problema aparece cuando la empresa tiene muchos dispositivos, usuarios, ubicaciones y aplicaciones diferentes y nadie tiene una visión completa de su estado.
También conviene pedir ayuda cuando existen alertas que no se saben interpretar, equipos que llevan tiempo sin actualizarse, dispositivos remotos sin supervisión o dudas sobre qué nivel de protección necesita la empresa.
En Amigo Informático podemos ayudarte a revisar los dispositivos, centralizar su protección y establecer una estrategia adecuada para reducir riesgos.
Protege todos los equipos de tu empresa, no solo los que recuerdas que existen.
Solicita una revisión de seguridad endpoint para tu empresa
Preguntas frecuentes sobre seguridad endpoint
¿Qué es la seguridad endpoint?
Es el conjunto de medidas utilizadas para proteger y supervisar los dispositivos que acceden a los recursos de una empresa, como ordenadores y portátiles.
¿Qué diferencia hay entre antivirus y endpoint security?
El antivirus es una herramienta de protección frente a malware y otras amenazas. La seguridad endpoint engloba una estrategia más amplia, que puede incluir antivirus, gestión, monitorización y control de dispositivos.
¿Qué es un EDR para empresas?
Un EDR permite detectar, investigar y responder ante comportamientos sospechosos en los dispositivos de una empresa, proporcionando mayor visibilidad que una protección antivirus tradicional.
¿Todas las empresas necesitan EDR?
No necesariamente. Depende del tamaño, exposición, dispositivos, información gestionada y nivel de riesgo. Algunas empresas pueden estar correctamente protegidas con un antivirus empresarial bien gestionado y otras necesitan capacidades adicionales.
¿Un antivirus protege frente al ransomware?
Puede detectar y bloquear determinadas amenazas, pero ninguna herramienta por sí sola garantiza una protección completa frente al ransomware. Es necesario combinar protección endpoint, actualizaciones, control de accesos y copias de seguridad.
¿Qué dispositivos debe proteger una empresa?
Como mínimo, deben contemplarse los ordenadores y portátiles utilizados para acceder a sistemas, cuentas o información corporativa, incluidos los dispositivos utilizados durante el teletrabajo.
¿Es suficiente con instalar un antivirus?
No. Además de instalarlo, hay que mantenerlo actualizado, revisar alertas, controlar dispositivos y usuarios y actuar cuando se detecta una amenaza.